
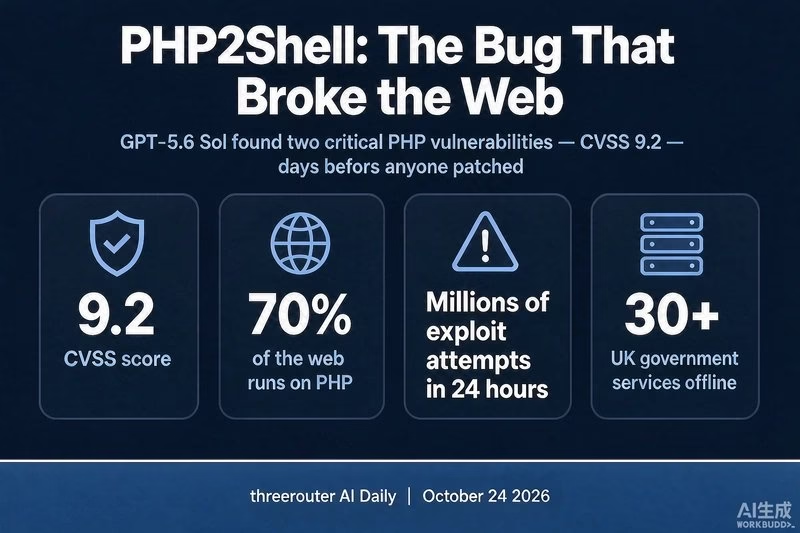
Un modelo de lenguaje de OpenAI, identificado como GPT-5.6 Sol, descubrió dos vulnerabilidades críticas en PHP que permiten ejecución remota de código sin autenticación. Las fallas, registradas como CVE-2026-109618 y CVE-2026-109619 y apodadas “PHP2Shell”, recibieron una puntuación CVSS v4.0 de 9.2 y afectan a todas las ramas de PHP desde la versión 5.4 hasta la 8.5. Dado que aproximadamente el 70% de los sitios web del mundo funcionan sobre PHP, el hallazgo encendió las alarmas a nivel global y puso a prueba la capacidad de respuesta de la industria.
El descubrimiento se produjo en el marco del programa de investigación de vulnerabilidades “Patch the Planet” de OpenAI. La firma de seguridad Wiz confirmó de forma independiente los mismos problemas, lo que aportó una suerte de revisión por pares al proceso. La Fundación PHP publicó cuatro actualizaciones de seguridad el 21 de octubre, con la versión 8.5.12 como principal, pero solo para PHP 8.2 y posteriores, dejando expuestas una larga cola de instalaciones antiguas.
Lo que convirtió un CVE rutinario en un incidente global fue la filtración: los detalles de las vulnerabilidades se hicieron públicos un día antes de la divulgación coordinada. Como resultado, la CISA, la NSA y los CERT nacionales emitieron advertencias de emergencia mientras los defensores aún estaban aplicando parches. Cloudflare informó millones de intentos de explotación en el primer día. Wikimedia, la infraestructura detrás de Wikipedia, y varios juegos en línea japoneses, incluido Uma Musume, suspendieron temporalmente sus servicios como precaución. El Reino Unido confirmó que más de 30 servicios gubernamentales permanecieron fuera de línea, y el operador de telecomunicaciones Orange bloqueó el acceso a algunos sitios y aplicaciones. El equipo de inteligencia de amenazas de Amazon señaló que los atacantes ya estaban explotando las fallas cuatro días antes de la divulgación pública, lo que sugiere que la ventana de “secreto” nunca existió.
OpenAI calificó PHP2Shell como “una de las vulnerabilidades más significativas” que sus modelos han encontrado y predijo que “descubrimientos similares aumentarán drásticamente”. No se trata de una estrategia de marketing, sino de una declaración de capacidad: el descubrimiento ahora escala con la potencia de cómputo, mientras que la aplicación de parches sigue dependiendo del número de empleados, las reuniones de control de cambios y de quien aún recuerde qué equipo en el sótano ejecuta PHP 7.
El descubrimiento que sacudió la seguridad web
El hallazgo de GPT-5.6 Sol es casi anticlimático por su elegancia. El modelo identificó dos fallas en el manejo de memoria y errores de PHP que permiten la ejecución remota de código sin autenticación, la peor clase de vulnerabilidad web, pues no requiere inicio de sesión, interacción del usuario ni posición especial. La firma Wiz encontró los mismos problemas de forma independiente, lo que constituye la revisión por pares más cercana que permite el proceso de divulgación.
La Fundación PHP lanzó cuatro actualizaciones de seguridad el 21 de octubre, con la versión 8.5.12 como la más destacada, pero solo para PHP 8.2 y versiones posteriores. Esto dejó a una larga cola de instalaciones heredadas, que ejecutan versiones anteriores, sin protección. La filtración fue el detonante que transformó un CVE rutinario en una crisis mundial: la divulgación debía ser coordinada, pero los detalles llegaron al público un día antes, y las agencias de ciberseguridad de varios países emitieron alertas de emergencia mientras los defensores aún estaban en plena aplicación de parches.
Cloudflare reportó millones de intentos de explotación en el primer día. Wikimedia, la infraestructura de Wikipedia, y varios juegos en línea japoneses, como Uma Musume, suspendieron temporalmente sus servicios como medida de precaución. El Reino Unido confirmó que más de 30 servicios gubernamentales seguían fuera de línea, y el operador Orange bloqueó el acceso a algunos sitios y aplicaciones. El equipo de inteligencia de amenazas de Amazon indicó que los atacantes ya explotaban las fallas cuatro días antes de la divulgación pública, lo que sugiere que la ventana de secreto nunca existió.
Reacciones y consecuencias inmediatas
La divulgación anticipada convirtió lo que debía ser un proceso controlado en un caos. CISA, la NSA y los CERT nacionales emitieron advertencias de emergencia mientras los defensores aún estaban aplicando parches. Cloudflare informó millones de intentos de explotación en el primer día. Wikimedia, la infraestructura detrás de Wikipedia, y varios juegos en línea japoneses, incluido Uma Musume, suspendieron temporalmente sus servicios como precaución. El Reino Unido confirmó que más de 30 servicios gubernamentales permanecieron fuera de línea, y el operador de telecomunicaciones Orange bloqueó el acceso a algunos sitios y aplicaciones. El equipo de inteligencia de amenazas de Amazon señaló que los atacantes ya estaban explotando las fallas cuatro días antes de la divulgación pública, lo que sugiere que la ventana de “secreto” nunca existió.
OpenAI calificó PHP2Shell como “una de las vulnerabilidades más significativas” que sus modelos han encontrado y predijo que “descubrimientos similares aumentarán drásticamente”. No se trata de una estrategia de marketing, sino de una declaración de capacidad: el descubrimiento ahora escala con la potencia de cómputo, mientras que la aplicación de parches sigue dependiendo del número de empleados, las reuniones de control de cambios y de quien aún recuerde qué equipo en el sótano ejecuta PHP 7.
Implicaciones para la industria y la ciberseguridad
El episodio de PHP2Shell es una muestra de cómo la inteligencia artificial está cambiando el panorama de la ciberseguridad. La misma semana, Microsoft reveló que hackers oficialmente sancionados utilizaron su herramienta de pruebas de penetración ARTEX para vulnerar el entorno de respaldo en la nube del proveedor de servicios de TI ConnectWise. Anthropic informó que Claude identificó 493 problemas de seguridad en más de 5 millones de líneas de código en 25 proyectos de código abierto, incluida una vulnerabilidad que había pasado desapercibida durante 21 años. El debate sobre la seguridad de la IA suele girar en torno a riesgos futuros hipotéticos; esta semana, la versión en tiempo presente se presentó con una puntuación CVSS.
La parte frustrante no es el descubrimiento, sino la infraestructura. Dos fallas con una puntuación de 9.2 en un software que ejecuta el 70% de la web significan que la ventana de parcheo se mide en horas, mientras que el mundo real la mide en trimestres. Las instalaciones heredadas de PHP en ramas no soportadas no recibirán correcciones en absoluto. El patrón de filtración antes de la divulgación, observado en este caso y en anteriores divulgaciones de errores asistidas por IA, convierte cada futura divulgación coordinada en una apuesta: una vez es un accidente, dos veces es una estrategia, y los atacantes ya están leyendo los mismos resultados de modelos que los defensores.
La mitad aburrida del flujo de trabajo que nadie construye hasta que ocurre una semana como esta —saber qué enfrenta Internet y poder enviar una actualización sin tres aprobaciones— se convierte repentinamente en el producto de seguridad más valioso del mercado. Mientras tanto, Moonshot AI, el mismo día que lanzó su modelo de 3 billones de parámetros, reveló que tuvo que identificar y eliminar datos de ciberofensiva de su propio pipeline de entrenamiento porque las capacidades cibernéticas emergieron naturalmente con la escala, y publicó una política de apertura deliberada sobre los pesos cibernéticos. Cuando todos los laboratorios están descubriendo, armando y desarmando la misma capacidad simultáneamente, “lo encontramos primero” no es un modelo de gobernanza.
La industria tecnológica y los usuarios de Internet en general deben tomar nota: la inteligencia artificial puede ser un aliado poderoso para encontrar fallas, pero la velocidad de reparación y la coordinación en la divulgación siguen siendo tareas pendientes. Para México y América Latina, donde una parte importante de la infraestructura web podría estar en versiones antiguas de PHP, la recomendación es revisar y actualizar los sistemas cuanto antes.