En el ámbito de la ciberseguridad, solemos hablar de protección perfecta, defensas impenetrables, configuraciones impecables y cero brechas de seguridad. Pero la perfección no es una realidad. Las redes son dinámicas. Los usuarios cometen errores. Los autores de las amenazas innovan. La tecnología evoluciona. La idea de que cualquier modelo de seguridad pueda implementarse una sola vez y permanecer infalible es un mito.
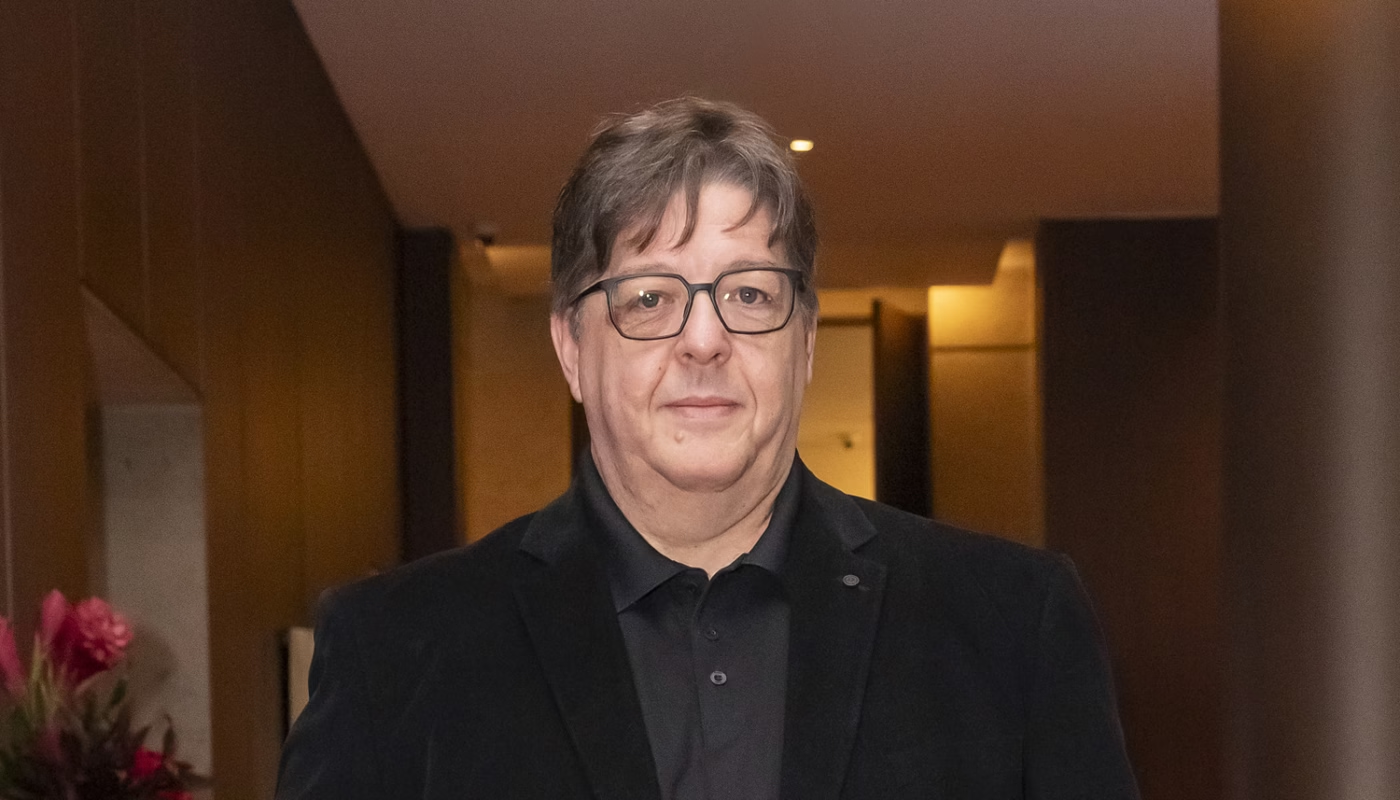
Así lo plantea Edilson Cantadore, Director de Ingeniería de Soluciones para Latinoamérica en SonicWall, en una columna de opinión en la que sostiene que Zero Trust es importante, no porque prometa la perfección, sino porque asume que la imperfección existe.
De acuerdo con el directivo, Zero Trust se basa en una premisa simple, pero poderosa: no confiar en nada sin antes verificarlo. Reconoce que se producirán brechas de seguridad. Las credenciales serán robadas, las configuraciones pueden desviarse y se cometerán errores humanos. Las campañas de phishing tienen éxito. Las credenciales se reutilizan. Los atacantes buscan oportunidades para desplazarse lateralmente una vez que obtienen acceso. En lugar de verse comprometido por esa realidad, Zero Trust está diseñado teniendo todo esto en mente.
En esencia, Zero Trust acepta que habrá errores. Es posible que las políticas de acceso sean demasiado permisivas al principio. Los usuarios pueden experimentar cierta fricción. Un flujo de autenticación puede requerir redefinido. Pero el modelo no falla por estas imperfecciones. Al contrario, mejora gracias a ellas.
El especialista compara el modelo con la construcción de un sistema moderno de autopistas. Los accidentes no se eliminan simplemente declarando que una carretera es segura. En su lugar, se instalan barreras de protección, señales de tránsito y otros elementos que reducen el riesgo y permiten responder mejor cuando algo sale mal.
La reflexión de Cantadore apunta a un cambio de enfoque para quienes toman decisiones en materia de ciberseguridad: entender Zero Trust no como una solución definitiva que se implementa una vez y queda lista, sino como una estrategia en constante evolución que reconoce que las defensas pueden fallar y que la seguridad requiere ajustes continuos.
Bajo esa lógica, creer que una organización ya está protegida por el simple hecho de haber implementado Zero Trust podría terminar convirtiéndose en una nueva vulnerabilidad. El modelo, señala el directivo de SonicWall, no debe entenderse como un destino final, sino como un camino que se recorre y se corrige de manera permanente.